تشخيص Mixed Content بعد نقل ووردبريس إلى HTTPS وخطوات التحقق
 محمد التتر
حولت الموقع إلى HTTPS، لكن بعض الصور لا تظهر أو ما زال المتصفح يعرض تحذيرا؟ قد تطلب الصفحة ملفات بروابط HTTP القديمة، وهو ما يسمى Mixed Content. سنوضح كيف تعثر على الرابط المسبب للمشكلة وتحدثه بأمان، دون استبدال عشوائي لكل روابط قاعدة البيانات.
المحتوى المختلط يعني أن الصفحة تستخدم اتصالا مشفرا، لكنها تحاول تحميل مورد باتصال غير مشفر. والمورد قد يكون صورة أو خطا أو ملفا يشغل جزءا من الصفحة. المطلوب معرفة الرابط الفعلي أولا؛ تغيير عنوان الموقع في الإعدادات وحده قد لا يحدث كل الروابط القديمة.
ما الذي نبحث عنه؟
افتح أدوات المطور في المتصفح. تبويب Console يعرض التحذيرات، وNetwork يعرض الملفات المطلوبة. سجل رابط الملف الذي حظر أو طلب باتصال غير آمن. قد يرقّي المتصفح بعض موارد الصور والصوت والفيديو تلقائيًا إلى HTTPS، بينما يحظر أنواعا أخرى من المحتوى المختلط مثل البرامج النصية وملفات CSS. سجل السلوك الذي تراه فعلا في Network وConsole؛ لا تعتبر وجود HTTP في النص دليلا على أن المورد حُظر. لا تستبدل كل http:// في قاعدة البيانات؛ بعض الروابط الخارجية لا تدعم HTTPS، وبعض الإعدادات محفوظة بصيغة تتضمن طول النص، وتسمى Serialized؛ استبدالها بطريقة لا تفهم هذه الصيغة قد يفسد الإعداد.
الترتيب الآمن للإصلاح
- خذ نسخة قاعدة بيانات واختبر الاستعادة.
- ثبت home وsiteurl على HTTPS والمضيف النهائي.
- ابحث عن نطاقك القديم داخل post_content وpostmeta وoptions.
- استخدم أداة بحث واستبدال تدعم البيانات المتسلسلة، وابدأ بوضع المعاينة دون تنفيذ (Dry Run) لترى ما سيتغير قبل حفظه.
- راجع ملفات القالب وCSS للروابط المكتوبة يدويا.
- امسح Cache ثم افتح الصفحات من نافذة خاصة وأعد فحص Network.
لماذا قد يعود التحذير؟
قد يخزن Page Builder نسخة في جدول خاص، أو يقدم CDN ملف CSS قديما، أو يولد القالب رابطا حسب إعداد مستقل. كذلك قد تكون الصورة آمنة لكن srcset يتضمن نسخة HTTP. افحص العنصر كاملا لا src فقط. إذا كان المورد خارجيا ولا يملك HTTPS، استبدله بمصدر موثوق أو احذفه؛ لا تنسخ مادة لا تملك حقوقها إلى خادمك.
ما بعد النقل
نفحص الرئيسية ومقالا من كل تصنيف وصفحات التواصل والخصوصية على الهاتف والحاسوب. ثم نتأكد أن canonical وsitemap يستخدمان HTTPS، وأن HTTP يحول مرة واحدة إلى النسخة الآمنة. يمكن دمج الفحص مع تشخيص حلقة تحويل HTTPS لأن إصلاح Mixed Content لا يصلح حلقة الخادم والعكس صحيح.
تجربة كشف روابط HTTP، لا تجربة حظر في المتصفح
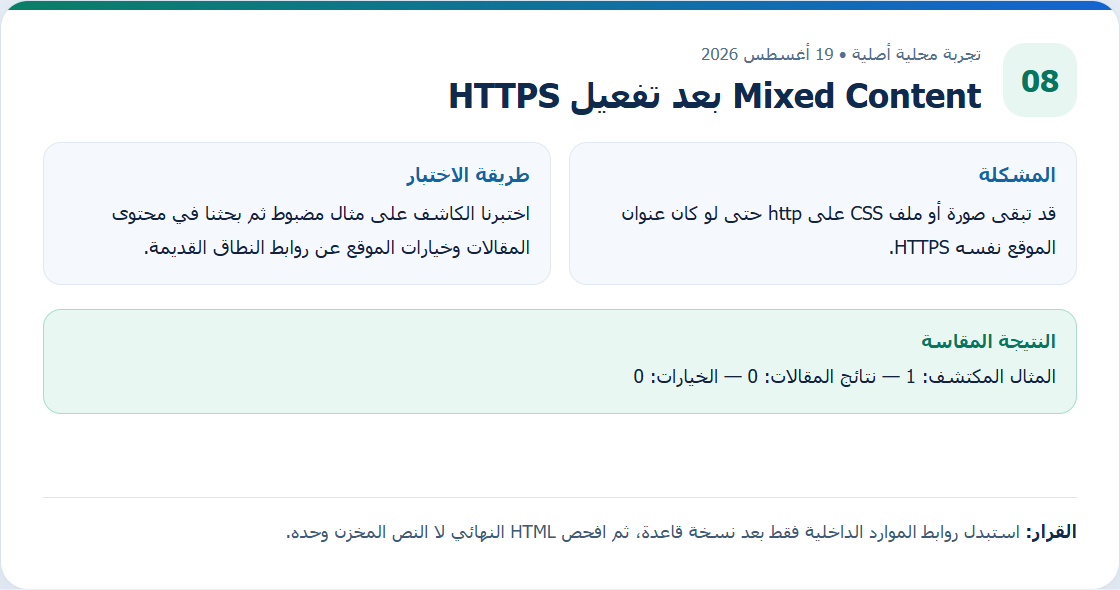
التجربة التالية تفحص نص الرابط في HTML وحقولا محددة في قاعدة محلية. لم تُنفذ فيها صفحة HTTPS بمورد مختلط مع سجل شبكة قبل التصحيح وبعده؛ لذلك لا تثبت أن المتصفح حظر المورد ثم عاد لتحميله. سنفصل هذه النتيجة التشخيصية عن أي اختبار متصفح يُضاف لاحقا.
تاريخ التجربة: 19 أغسطس 2026؛ ووردبريس: 7.0.4؛ PHP: 8.3.30؛ مكان التنفيذ وأدواته: كاشف روابط داخلي وعينة HTML مضبوطة.
وضعنا رابط صورة HTTP واحدا في عينة، فاكتشفه الفاحص. ثم بحثنا عن http://gzkhabar.com في المقالات والخيارات المحلية فكانت النتيجة صفرا في كل منهما.
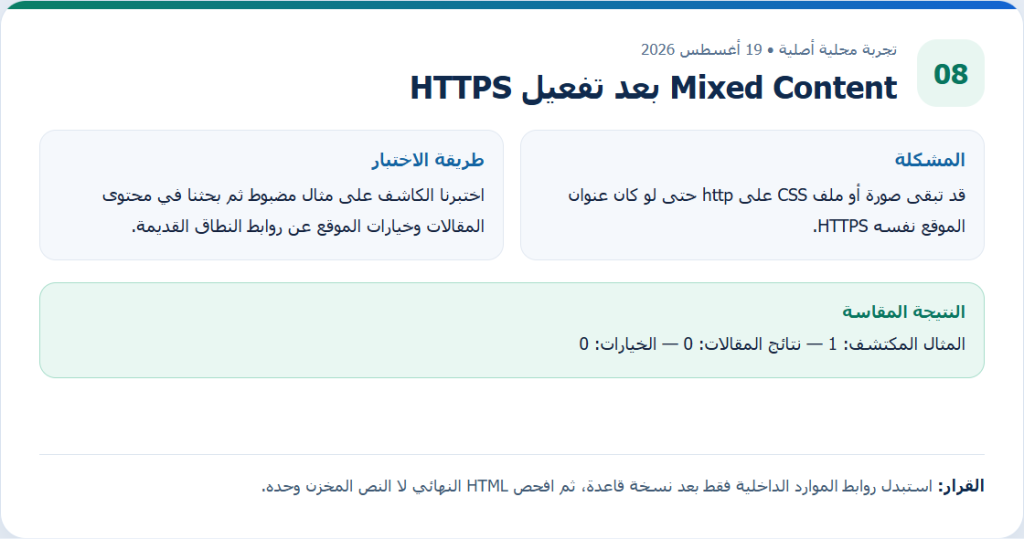
تحقق إضافي، 19 أغسطس 2026: اختبرنا الكاشف على مثال مضبوط ثم بحثنا في محتوى المقالات وخيارات الموقع عن روابط النطاق القديمة. الكاشف عثر على مثال HTTP مضبوط ولم يجد النمط في الحقول المحلية المفحوصة. الصفر لا يثبت خلو HTML وCSS والإضافات أو كل محتوى الاستضافة من الموارد غير الآمنة.
المصادر

محمد التتر
محمد التتر، محرر ومشرف GZ تقنية، يعمل على اختبار حلول ووردبريس وإدارة المواقع في بيئات منفصلة قبل توثيق النتائج ونشرها.